تاریخ:



 واکنش رئیس اورژانس تهران به درخواست موگویی برای دریافت لباس اورژانس
 درس صد و هفت
روشهایی جدید برای سرقت اطلاعات گوشی شما | مواظب چه تلههایی باید باشید؟
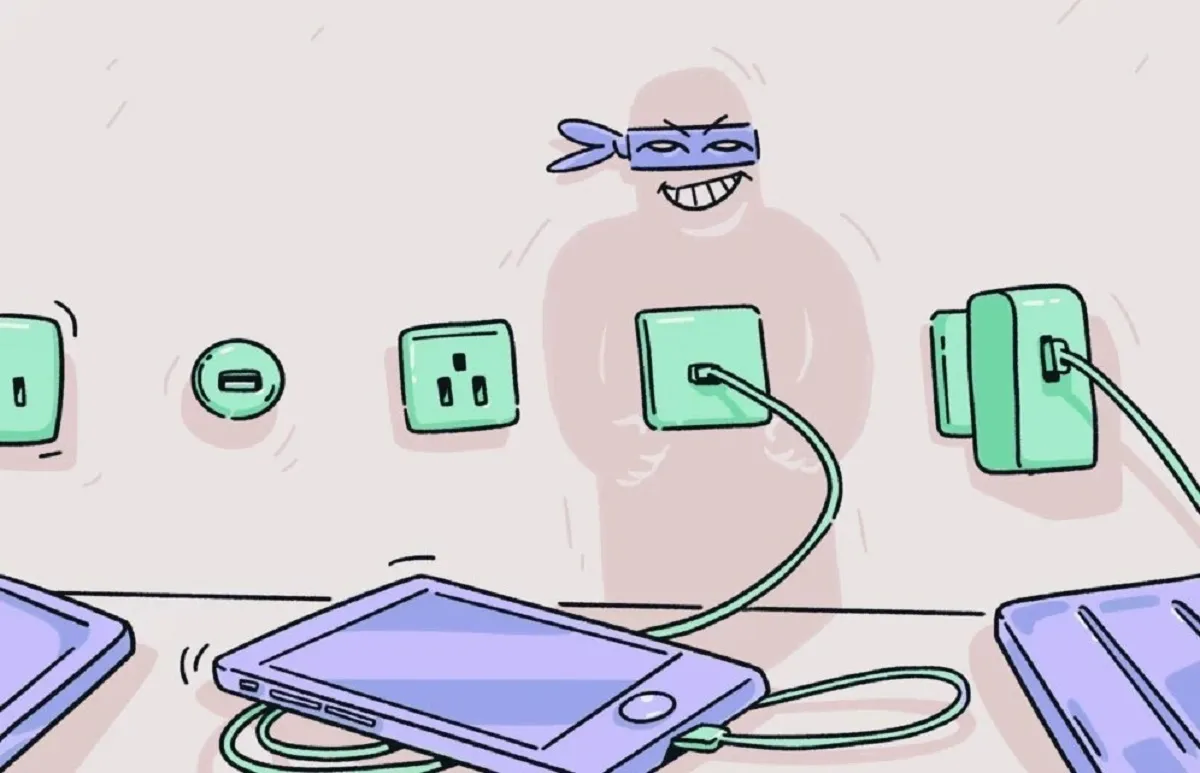
دزدی اطلاعات خصوصی ذخیرهشده در گوشی تلفن همراه، تبلت یا لپتاپ همیشه با حملات فیشینگ و لینکهای آلوده اتفاق نمیافتد.
گاهی اعتماد به برخی دستگاههای عمومی میتواند شما را در دام مجرمان سایبری بیندازد که از هر فرصتی برای سرقت دادههای شخصی کاربران استفاده میکنند.
به گزارش همشهری آنلاین، راههای زیادی برای هکشدن دستگاه شما به جز لینکهای آلوده وجود دارد که ممکن است نسبت به آنها هوشیار نباشید؛ ازجمله شارژرهای عمومی، وایفای عمومی و حتی قابلیت بلوتوث گوشی هوشمند.
شارژر عمومی
شاید فکر کنید آیا ممکن است عکسها و سایر اطلاعات شما هنگام شارژشدن از طریق درگاه شارژ عمومی در وسایل حملونقل عمومی، کلینیکها، فرودگاهها، مراکز خرید و غیره از تلفن هوشمندتان دانلود یا پاک شود؟ متأسفانه بله. با وجود اقدامات ایمنی تولیدکنندگان، گاهی اوقات این امکان وجود دارد. هکرها نخستینبار سال۲۰۱۱ با چنین حملاتی دست به سرقت اطلاعات زدند.
اگر یک پورت شارژ USB بهظاهر بیخطر نهتنها برق را تأمین کند، بلکه حاوی یک کامپیوتر پنهان باشد، میتواند با استفاده از پروتکل انتقال رسانه (MTP) یا پروتکل انتقال تصویر (PTP) در حالت انتقال داده به تلفن هوشمند شما متصل شود و دادهها را از دستگاه استخراج کند. این حمله بهعنوان juice-jacking شناخته شد و گوگل و اپل به سرعت یک راهکار حفاظتی برای آن ارائه دادند.
دندان آبی خطرناک
مجرمان سایبری میتوانند از طریق حملات مختلفی مانند bluesnarfing، bluebugging و bluejacking از طریق بلوتوث گوشی هوشمند برای سرقت دادهها یا بهدستگرفتن کنترل تلفن شما استفاده کنند. هکرها میتوانند بدون اطلاع یا رضایت شما به دادههای دستگاه شما دسترسی پیدا کنند، آنها را بدزدند یا کنترل کنند.
این حملات از آسیبپذیریهای پروتکل بلوتوث سوءاستفاده میکنند و امکان دسترسی غیرمجاز به دستگاه و اطلاعات آن، ازجمله دادههای شخصی، پیامها و حتی امکان برقراری تماس یا کنترل سایر دستگاهها را فراهم میکنند. برخی حملات مانند Bluesnarfing، میتوانند فرآیند جفتسازی استاندارد را دور بزنند و به دادههای دستگاه دسترسی پیدا کنند.
وایفای عمومی
بسیاری از شبکههای وایفای عمومی فاقد اقدامات امنیتی کافی مانند رمزگذاری هستند. حملات «Evil Twin» با ایجاد هاتاسپاتهای جعلی که بهنظر قانونی میرسند، مسئله را پیچیدهتر میکنند. کاربران باید هوشیار و آگاه باشند تا از امنیت آنلاین خود محافظت کنند. مهاجمان میتوانند از آسیبپذیریهای موجود در وایفای عمومی برای تزریق بدافزار به دستگاههای متصل سوءاستفاده کنند.
این بدافزار میتواند دادهها را سرقت کند، به سیستم شما آسیب برساند یا حتی به هکرها دسترسی از راه دور بدهد. شبکههای وایفای عمومی اغلب یک نقطه کور امنیتی شبکه هستند. کاربران گاهی اوقات احتیاط خود را از دست میدهند و حسابهای آنلاین و اطلاعات امنیتی خود را که باید قفلشده باقی بمانند، در معرض خطر قرار میدهند. به همین دلیل است که امنیت قوی وایفای عمومی برای کسبوکارها ضروری است.


لینک کوتاه: کپی لینک
فرمانده سپاه کرمانشاه: ۲۵ هزار دانشآموز به مناطق عملیاتی غرب کشور اعزام می شوند تغییرات مدیریتی استقلال نهایی میشود؛ مدیرعامل جدید در راه است علیرضا بیرانوند در یک قدمی توپ طلای آسیا؛ رقابت با دو ستاره سعودی کمیته جستوجوی مفقودین: سفیر ایران با چهار اسیر ایرانی در کویت ملاقات کرده است دیدار و گفت و گوی ویتکاف و پوتین درباره ایران بقائی: آمریکا خود مسبب ناامنی است اما خواستار محکومکردن ایران میشود! تهران در روزهای آینده بارانی و سرد میشود؛ هشدار سیلاب و صاعقه مرتضی افقه: در تله رکود تورمی گرفتار شدهایم/ رکود پیش از جنگ آغاز شده بود تأمین ارز واردات به ۲۷ میلیارد دلار رسید؛ برنامه ۲۰ میلیارد دلاری برای نیمه دوم سال کد خدمت علیرضا بیرانوند برای فجرسپاسی صادر شد؛ احتمال تغییر وجود دارد انتخابات اسرائیل؛ چیزی درباره ایران تغییر نمی کند افزایش ۲۰ درصدی قیمت بلیت قطار زمان برگزاری سیوهفتمین نمایشگاه بینالمللی کتاب تهران مشخص شد سخنگوی سپاه: مادر بمب ها نمی تواند صنایع هسته ای ما را تعطیل کند/ جنگ در منطقه وسیع تر خواهد شد/ خواهید دید چه خواهد شد چرا کودکان به حرف والدین گوش نمیدهند؟ راهکارهایی برای گفتوگوی مؤثر
نظرسنجی
پیش بینی شما: قبل از انتخابات آمریکا، به ایران حمله می شود؟